


INICIO
/
FORMACIÓN PARA EL EMPLEO
/
INFORMÁTICA Y COMUNICACIONES
Ciberseguridad y hacking ético – IFCT0203
Aprende a detectar vulnerabilidades, auditar redes informáticas y aplicar técnicas de hacking ético para proteger servidores e infraestructuras empresariales frente a ciberataques.


300H
Duración
7
Módulos
Presencial · Teleformación
Modalidad


Modalidad
Presencial · Teleformación
Tutor asignado
Resuelve tus dudas con el equipo docente.

Campus 24/7
Materiales y grabaciones siempre a mano.

Diploma
Diploma de la especialidad al superar el curso.
EL CURSO
Qué vas a aprender
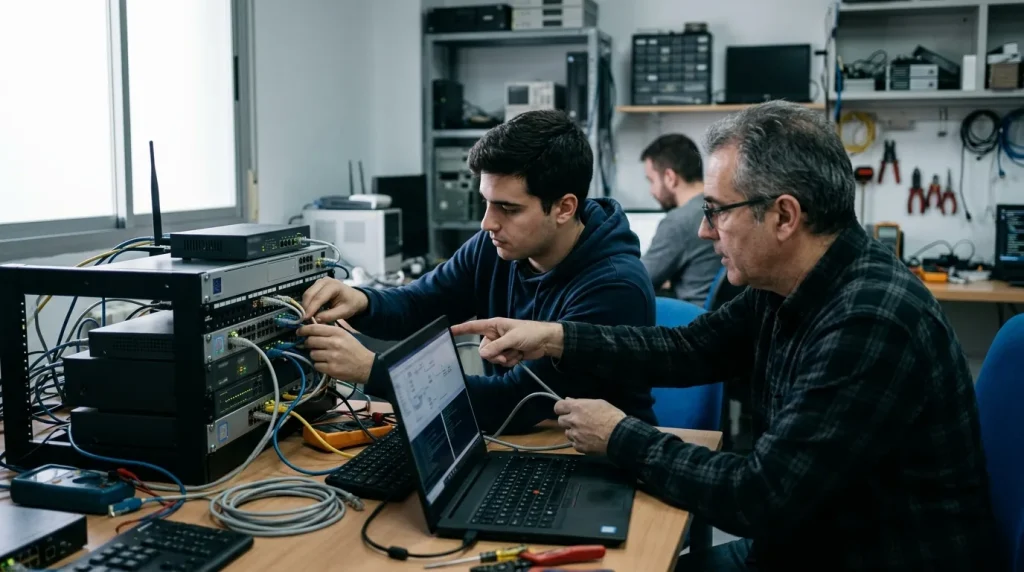
Con esta formación en ciberseguridad y hacking ético adquieres las competencias necesarias para evaluar y blindar infraestructuras informáticas corporativas. Trabajarás en la identificación proactiva de debilidades de seguridad en redes locales y remotas, implementando auditorías técnicas en entornos operativos reales. Aprenderás a configurar y asegurar servidores tanto en Linux como en Windows, gestionando herramientas de administración y aplicando scripts de PowerShell para automatizar tareas clave de supervisión y respuesta.
Asimismo, profundizarás en la recolección de información mediante técnicas OSINT y escaneos de red con herramientas como Nmap y Nessus. Practicarás la realización de pruebas de penetración en redes inalámbricas, la auditoría de routers y firewalls, y el análisis de vectores de ataque habituales, incluidos phishing, denegación de servicio (DDoS) o inyecciones de código. El temario abarca también la evaluación de contraseñas corporativas, el desarrollo controlado de exploits y los procedimientos de detección, análisis y desinfección de malware en sistemas críticos.

Título de Bachiller o equivalente, Técnico Superior (FP de Grado Superior), prueba de acceso superada a Ciclos Formativos de Grado Superior o certificado de profesionalidad de nivel 3.
Si no dispones de la titulación requerida, debes demostrar conocimientos básicos de ofimática y sistemas operativos mediante prueba o justificación documental.
Para la modalidad de teleformación, se requieren competencias digitales para desenvolverte en la plataforma virtual.
TEMARIO
Contenidos del curso
01
Arquitectura de Redes · 20 h

01
Arquitectura de Redes · 20 h
- Fundamentos de arquitectura de redes y modelos de referencia OSI y TCP/IP.
- Manejo y configuración de dispositivos como routers, switches y firewalls.
- Control de la seguridad en la arquitectura de red.
- Medidas de sostenibilidad, virtualización y optimización energética en servidores.
02
Infraestructuras Linux y Windows · 55 h
02
Infraestructuras Linux y Windows · 55 h
- Instalación, comandos de administración y seguridad en sistemas Linux.
- Herramientas de análisis y monitorización de servidores Linux.
- Instalación, configuración y administración de infraestructuras Windows.
- Mecanismos de seguridad en Windows y automatización con PowerShell.
03
Métodos de investigación, recolección de datos y escaneo · 50 h
03
Métodos de investigación, recolección de datos y escaneo · 50 h
- Técnicas de reconocimiento y recolección de información con herramientas OSINT.
- Análisis y documentación de hallazgos durante la investigación de seguridad.
- Metodologías de escaneo y mapeo de redes mediante Nmap y Nessus.
- Identificación de puertos, servicios activos y sistemas operativos.
04
Routers, puertas de enlace y seguridad WiFi · 40 h
04
Routers, puertas de enlace y seguridad WiFi · 40 h
- Configuración segura de routers, puertas de enlace y cortafuegos.
- Técnicas de ataque contra routers y mitigación de riesgos de red.
- Auditoría y análisis de protocolos de seguridad inalámbrica WEP, WPA y WPA2.
- Manejo de herramientas de penetración y pruebas de seguridad en redes WiFi.
05
Análisis de vulnerabilidades y ciberataques · 60 h
05
Análisis de vulnerabilidades y ciberataques · 60 h
- Metodología, ejecución de pruebas de penetración y generación de informes.
- Identificación, análisis y clasificación de vulnerabilidades de seguridad.
- Tipologías y vectores de ciberataques como phishing y denegación de servicio (DDoS).
- Estrategias de prevención, respuesta ante incidentes y mitigación de amenazas.
06
Password Cracking · 20 h
06
Password Cracking · 20 h
- Métodos y herramientas especializadas de cracking de contraseñas.
- Cifrado y técnicas de almacenamiento seguro de credenciales de acceso.
- Evaluación técnica de la fortaleza y complejidad de contraseñas.
- Estrategias de defensa y protección frente a ataques a credenciales.
07
Exploits y Malware · 55 h
07
Exploits y Malware · 55 h
- Concepto, tipología y desarrollo de exploits para análisis de fallos.
- Técnicas de explotación controlada de sistemas y mitigación de riesgos.
- Clasificación y análisis de malware, virus, troyanos y ransomware.
- Procedimientos de desinfección, prevención y análisis de sistemas infectados.
TU MATRÍCULA
Consultar
Te contamos las próximas convocatorias, la modalidad y las condiciones.
Más información
Solicitar información
Modalidad
Presencial · Teleformación
Duración
300 horas
Código
IFCT0203
Familia
Informática y comunicaciones
PREGUNTAS FRECUENTES
Preguntas frecuentes
Lo que más nos preguntan sobre este curso.
¿Cuántas horas dura este curso?

La formación tiene una duración total de 300 horas lectivas en cualquiera de las modalidades de impartición.
¿En qué modalidades se imparte la formación?
Está programada para impartirse tanto en modalidad presencial como en teleformación, la cual no exige horas presenciales de tutoría.
¿Cuáles son los requisitos de acceso si no tengo Bachillerato ni FP?
Si no cuentas con las titulaciones académicas indicadas, puedes acceder si demuestras conocimientos básicos de ofimática y sistemas operativos mediante una prueba o acreditación formativa.
¿Qué herramientas técnicas se utilizan durante las clases?
Aprenderás a manejar herramientas de escaneo y auditoría como Nmap y Nessus, plataformas de inteligencia de fuentes abiertas (OSINT), y herramientas de administración como PowerShell.
¿A qué puestos laborales se orienta este contenido?
El temario está diseñado para perfiles como administradores de sistemas y redes, analistas de sistemas, técnicos de soporte de redes o auditores informáticos.
¿Qué obtengo al terminar?
Un diploma que acredita que has superado la especialidad formativa IFCT0203 del Catálogo de Especialidades Formativas del SEPE. No es un certificado de profesionalidad.
¿Cómo me apunto?
Pulsa «Más información» y déjanos tus datos: te contamos las próximas convocatorias, la modalidad y las condiciones.
GOOGLE · SEGÚN TRUSTINDEX EN CKUMA.COM
Opiniones de nuestros alumnos

Personal muy cualificado y competente, cursos muy completos y currados. Yo me estoy preparando AGE, pero tienen muchas otras oposiciones como CC.AA, AYTOS., etc. Próximamente Seg. Soc., además tienen muchos y buenos cursos. Vamos que para mi son los mejores, por eso apuesto por ellos. ❤️❤️❤️
Fátima Rojas
9 Septiembre 2025 · Publicada en ckuma.com
Super amables y eficientes, me ayudaron mucho a la hora de resolver un inconveniente.
Celia Matallin
8 Septiembre 2025 · Publicada en ckuma.com
La atención del personal del centro es inmejorable y el profesorado excelente. Cursos de gran utilidad para mejorar en el día a día del trabajo.
Montse
2 Septiembre 2025 · Publicada en ckuma.com
SOLICITA INFORMACIÓN
¿Prefieres que te lo contemos?
Déjanos tus datos y te explicamos los requisitos, cómo se organiza el curso y cuándo puedes empezar.

Respuesta en menos de 24 h laborables
Sin compromiso de matrícula
Te decimos si te falta algún requisito